IT之家 10 月 26 日消息,科技媒体 NeoWin 今天(10 月 26 日)发布博文,报道称微软更新支持文档,宣布在新一代 AMD、英特尔和高通平台上,Pluton 安全协处理器不再承担 TPM 2.0 功能,TPM 将改由厂商固件 TPM 或独立 TPM 提供。
IT之家注:在 Windows 11 系统中,微软提高了硬件门槛,其中一项硬性要求就是设备必须要支持可信平台模块(TPM)2.0 版本。
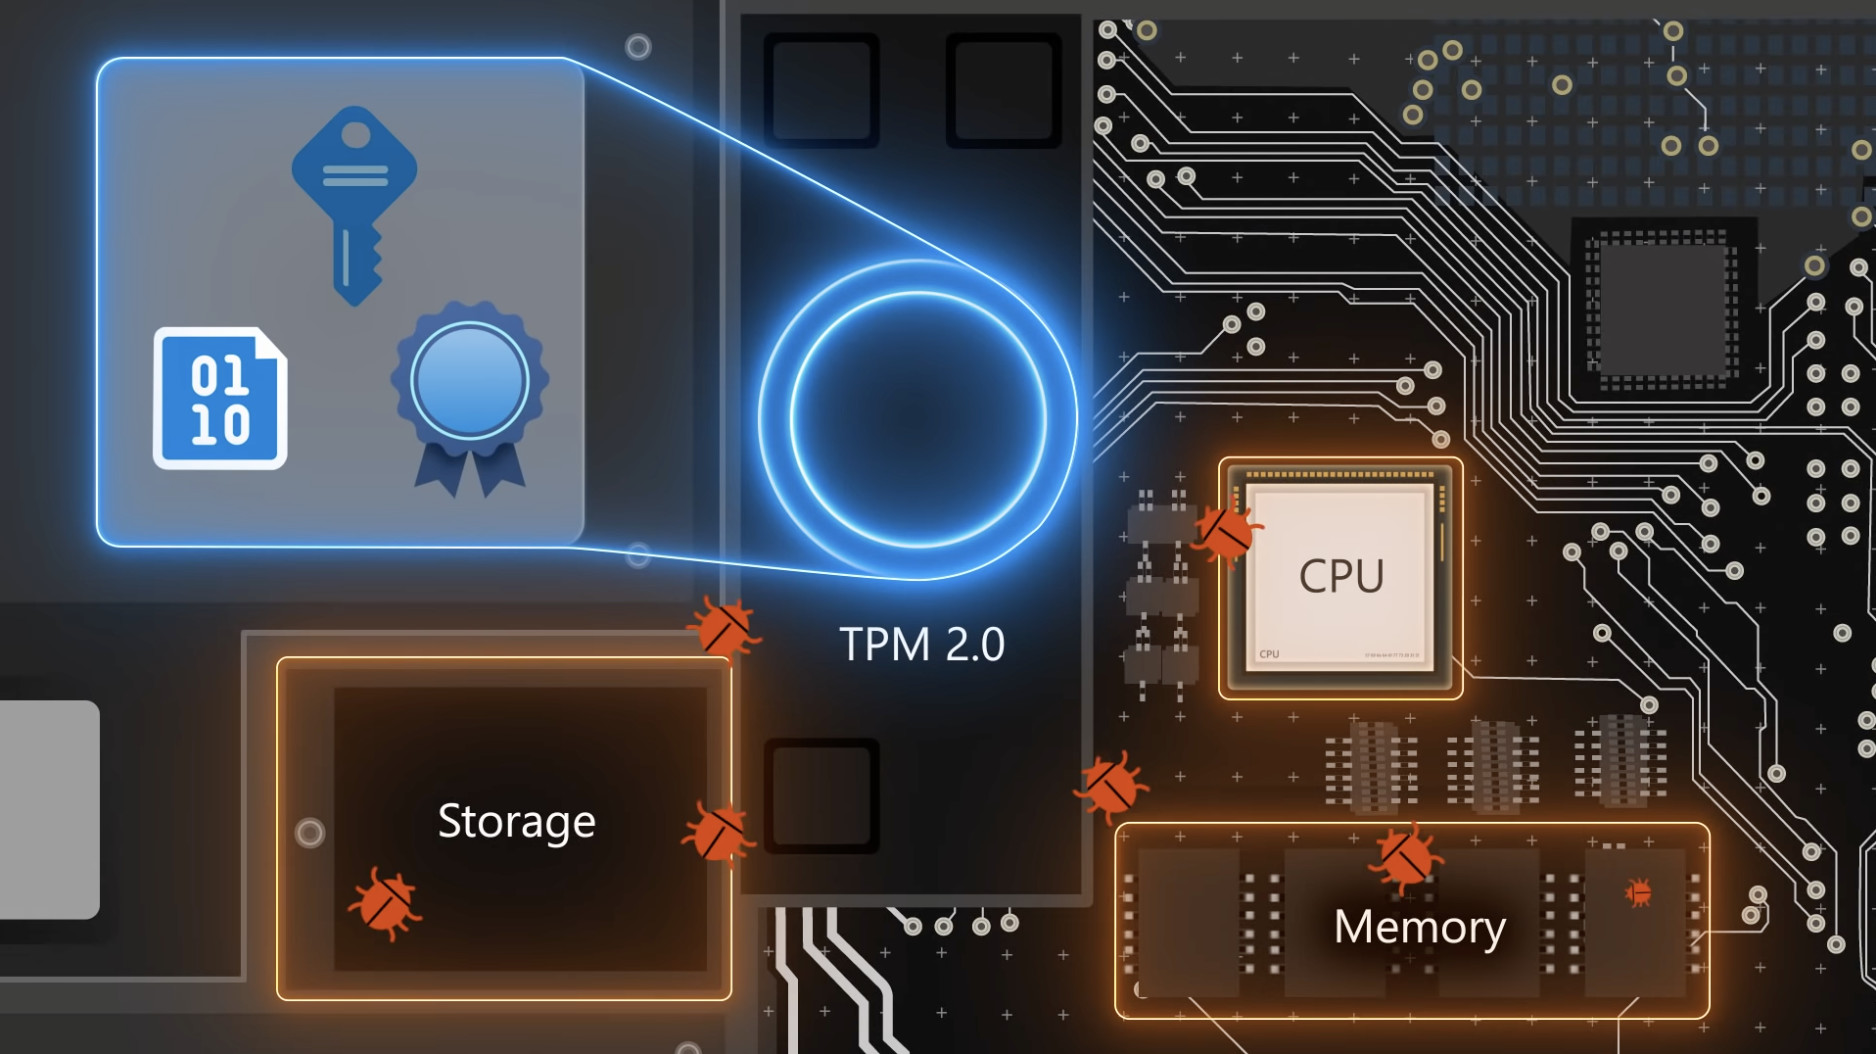
TPM 通常以独立芯片、CPU 内的固件模块,或 SoC 中的安全协处理器形式存在。它拥有受保护存储区域,可保存密钥、证书、密码哈希和度量值;即使系统被重装或硬盘被拆走,这些受 TPM 保护的数据也难以被直接取出。
在架构层面,Pluton 是微软主导、由 AMD、英特尔、高通等芯片厂商在处理器内部实现的安全架构。该架构直接在 SoC 中集成安全处理器、受保护存储和安全固件,目标是减少攻击者通过物理接触或固件攻击窃取密钥、凭证和系统数据的机会。
在硬件落地方面,Pluton 将关键安全能力移入主处理器内部,让安全 CPU、密钥存储和加密引擎与系统主 CPU、内存及外部总线之间有更强的隔离边界。这样,密钥不必经过主板线路传输,攻击面更小。
此前 Pluton 的重要卖点之一,正是能够直接充当 TPM 2.0,并通过更隔离的硬件环境,降低攻击者物理接触设备后窃取数据的风险。
报道称微软已调整其 Pluton 安全架构在新硬件上的角色。根据微软更新后的 2026 年硬件指导,在 AMD、英特尔和高通的新一代芯片平台上,Pluton 将不再作为系统的 TPM 2.0 使用。
TPM 功能后续将改由处理器厂商提供的固件 TPM(fTPM)承担,例如英特尔的 PTT,或由主板上的独立 TPM 芯片提供。
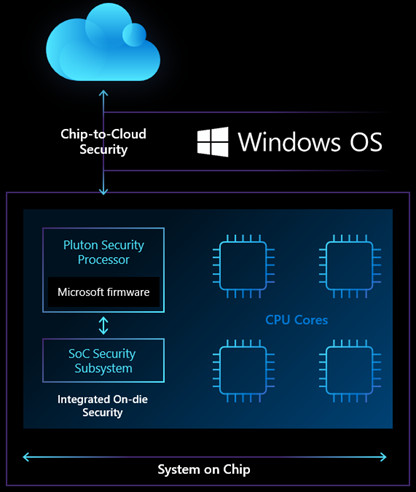
微软强调,这一变化并不意味着放弃 Pluton。Pluton 仍将继续存在于当前及未来的 Windows 设备中,并继续提供硬件隔离的安全环境,本次调整只是剥离“作为 TPM”的职能。
不过,微软并未说明为何要在新平台上做出这一调整,也未公布是否与兼容性、供应链、安全策略或厂商实现方式有关。
kaiyun1专注开云体育,为用户提供专业可靠的体验。
kaiyun1以海量宠物资讯与互动,乐享爱宠时光为核心,带来高效便捷的体验。
围绕开云集团,kaiyun1持续打磨更优质的服务。
探索开云集团的宠物服务版图,体验kaiyun.com带来的无与伦比的便捷。我们专注于为宠物主人打造一个充满乐趣和价值的互动空间,让每一次连接都充满温度。
想了解更多开云官网相关内容,尽在kaiyun1。